
用户管理
管理所有可登录账号。左侧是组织树,右侧是用户列表,点选组织即可筛选。
配置项
表单按基本信息、角色、组织、密码、安全分组,组织 / 密码 / 安全为可折叠面板,其中安全面板默认收起(2.3.0 起不再采用分步表单):
| 配置项 | 说明 |
|---|---|
| 头像 | 列表中以圆形缩略图展示;管理员表单里不可编辑,由用户本人通过右上角头像菜单的个人资料自助设置 |
| 账号 | 登录名,创建后不可修改 |
| 姓名 / 手机 / 邮箱 | 基本资料,邮箱有格式校验 |
| 账户状态 | 激活可正常登录,锁定则拒绝登录并给出提示 |
| 管理员 | 超级管理员跳过所有菜单权限与数据范围过滤。只有超级管理员才能把别人设为管理员 |
| 首页菜单 | 登录后默认打开的菜单,不设置则使用系统首页 |
| 角色 | 可多选,菜单权限取并集 |
| 所属组织 / 岗位 | 决定数据可见范围;设置岗位前必须先设置组织 |
| 负责组织 / 分管组织 | 多选,供 erupt-flow 查找审批人使用 |
| 密码 / 确认密码 | 新增时必填;修改时留空表示不改 |
| 加密 | 开启后密码以 SHA-512 加盐哈希存储,不可逆;默认开启,不建议关闭 |
| 账户有效期 | 到期后自动拒绝登录,适合外包、临时账号 |
| MFA | 仅列表列,可搜索,表单中不可编辑:用户绑定验证器后自动开启,管理员通过行操作重置 MFA 解除,见双因素认证 |
| IP 白名单 | 每行一条,登录时校验来源 IP,为空则不校验。支持单个 IPv4 / IPv6 地址,也支持 CIDR 网段(如 10.0.0.0/8、2001:db8::/32) |
登录校验链
一次登录请求会依次经过以下检查,任一不通过即返回对应原因:
- 同一账号 + IP 连续失败达到
erupt-app.verify-code-count(默认 2)次后,登录页出现图形验证码。 - 同一账号 + IP 连续失败达到
erupt.upms.login-lock.max-failures(默认 10)次后,该组合被锁定lock-minutes(默认 10)分钟;验证码填错同样计入失败次数,被锁定的组合在校验验证码之前就会被直接拒绝。设置erupt.upms.login-lock.enable=false可关闭,见登录锁定。 - 密码正确但账号绑定了 MFA 时,
/erupt-api/login不会签发 Session,只返回一张 5 分钟有效的 ticket;客户端携带 ticket 和 6 位验证码调用/erupt-api/login-mfa通过后才产生 Session。 - 密码传输默认前端加密(
erupt-app.pwd-transfer-encrypt),存储默认 SHA-512 加盐。 - 登录成功写入登录日志,Session 时长由
erupt.upms.expire-time-by-login控制。 - 以上参数说明见参数配置。需要对接 LDAP / SSO / 短信等外部认证,实现
LoginProxy即可接管其中任意一步,见登录与认证。账户状态、有效期、IP 白名单的检查对所有登录方式(密码、SSO、LoginProxy)统一生效。
双因素认证(MFA) v2.3.0+
基于 TOTP(RFC 6238),兼容 Google Authenticator、Microsoft Authenticator、1Password 等任意验证器 App。功能默认对整个部署开放(erupt-app.mfa.enable,默认 true),但不强制任何人绑定,升级后已有用户不受影响。
用户绑定:右上角头像菜单 → 双因素认证,按三步对话框操作:
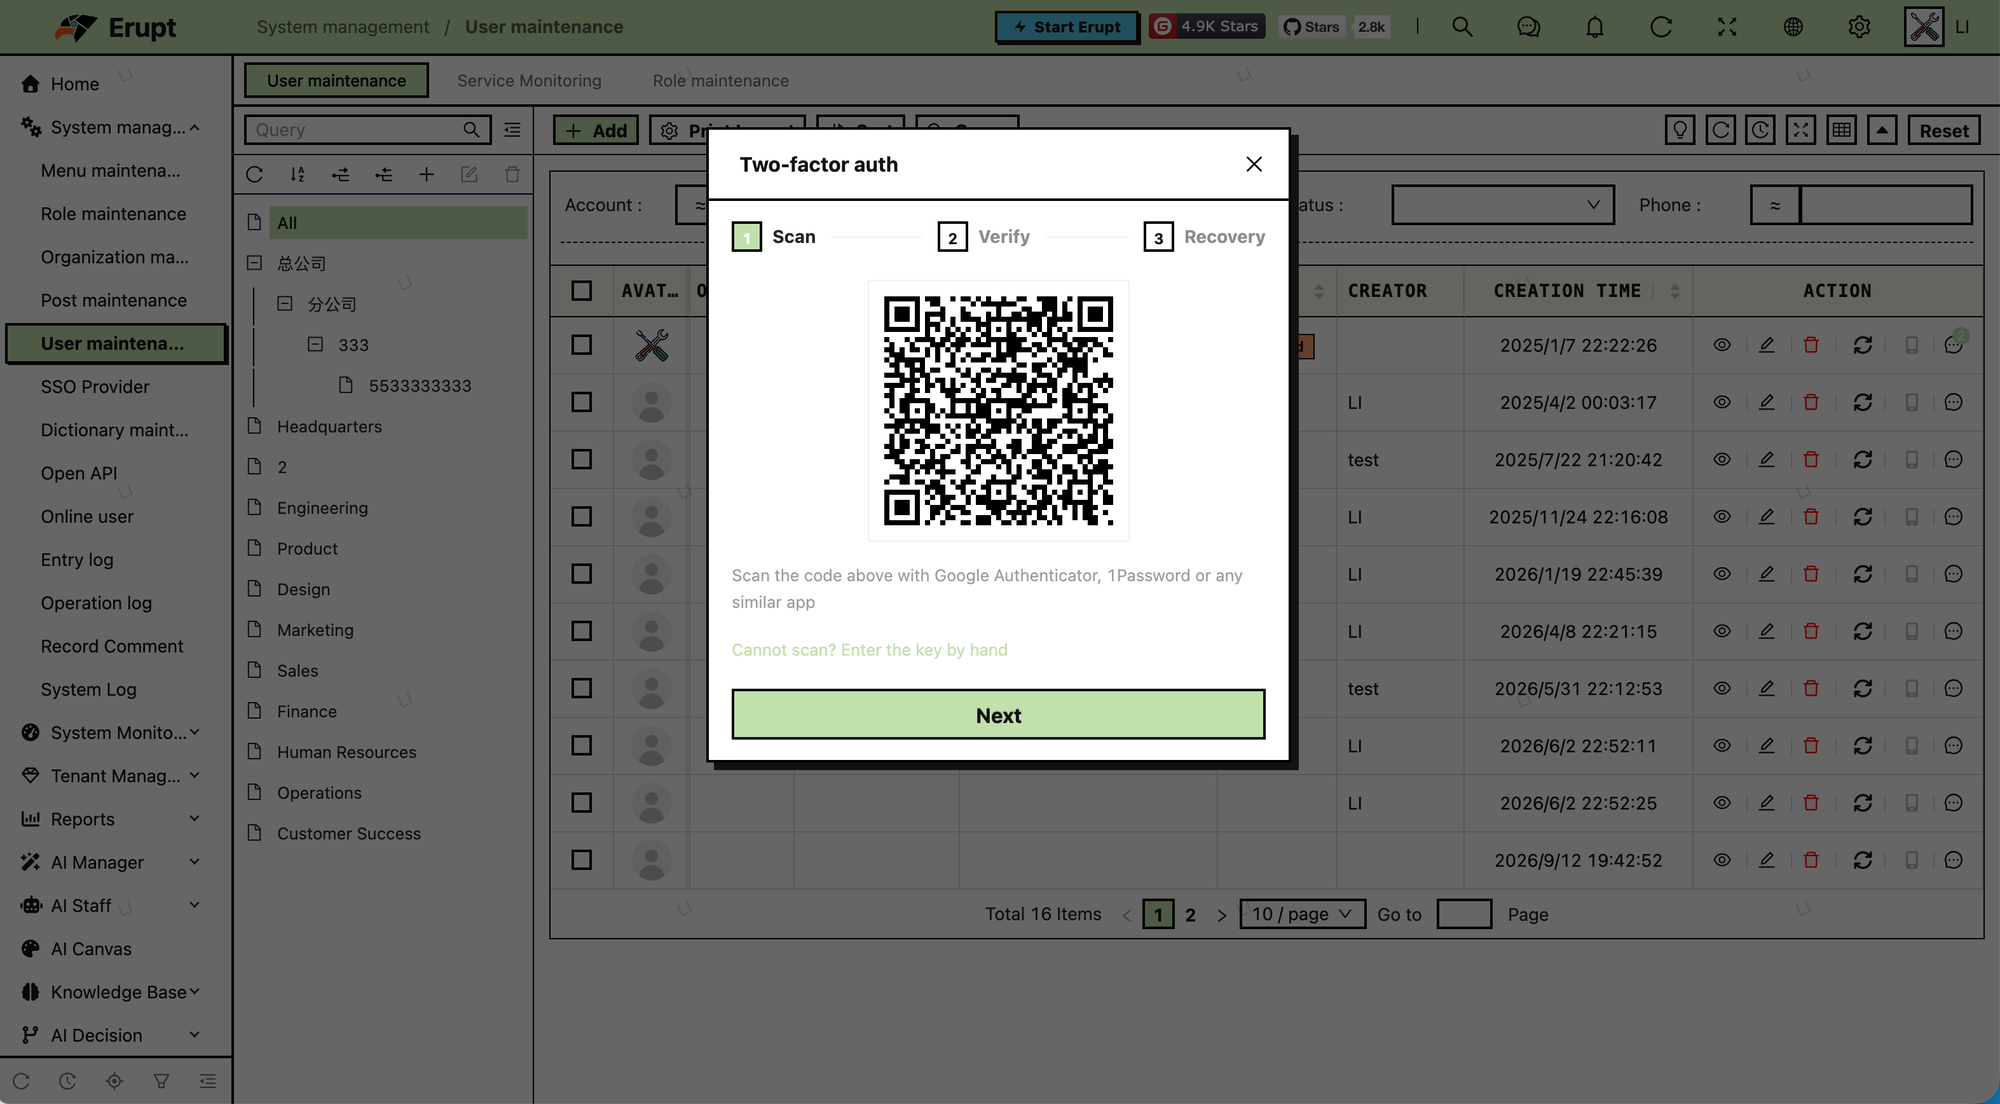
- 扫码:验证器扫描二维码(由
otpauth://地址在浏览器端渲染,密钥不以图片形式经过服务器);没有摄像头时可手动输入旁边显示的文本密钥。 - 验证:输入验证器当前显示的 6 位验证码,证明确实完成了绑定。密钥只有在这一步通过后才写入数据库,中途放弃不会留下半配置状态。
- 保存恢复码:系统生成 10 个恢复码,只展示这一次,必须复制或下载后才能关闭对话框。
登录变化:密码校验通过后,登录卡片原地切换为验证码输入框,输入 6 位验证码后自动提交;验证码或恢复码均可使用。同一张 ticket 连续输错 5 次后失效,需重新输入密码。
恢复码:单次使用,服务端以 SHA-256 哈希存储;用完可在双因素认证对话框中重新生成(需当前验证码)。解除绑定需同时提供密码与当前验证码。
管理员操作:用户丢失验证器时,管理员在用户列表使用行操作重置 MFA(仅对已开启 MFA 的用户可用)清除绑定,用户下次登录只需密码,之后可重新绑定。密钥不会向管理员展示,只会被销毁。
INFO
MFA 检查位于所有登录分支的汇合处,因此自定义 LoginProxy 的登录同样需要第二因素;接口细节见登录与认证。
登录锁定 v2.3.0+
同一账号从同一 IP 连续登录失败达到阈值后,该「账号 + IP」组合会被临时锁定,锁定期间无论密码对错都直接返回锁定提示。以账号 + IP 而非账号作为键,是为了避免攻击者在别处刷错密码就能把用户锁在自己的电脑之外。
erupt:
  upms:
    login-lock:
      enable: true        # 关闭后仅靠图形验证码防暴力破解
      max-failures: 10    # 同一账号 + IP 连续失败次数
      lock-minutes: 10    # 锁定时长(分钟),解锁后失败计数重新开始
验证码填错与密码填错同样计数;锁屏解锁时的密码校验也走这条链路。
个人资料与锁屏 v2.3.0+
个人资料:右上角头像菜单 → 个人资料,用户可以修改自己的头像与显示名称,保存后页头即时更新。接口为 POST /erupt-api/profile(头像上传走 /erupt-api/profile/avatar,登录即可调用,不需要用户管理菜单权限)。头像只接受已上传的路径或 http(s) 绝对地址,格式限 jpg / jpeg / png / gif / webp,大小不超过 2 MB。需要审核或拒绝修改时,在 LoginProxy.beforeUpdateProfile(EruptUser, ProfileBody) 中抛出异常即可,见登录与认证。该入口仅平台账号可见,租户会话不显示。
锁屏:头像菜单中的锁屏用全窗口遮罩覆盖当前页面,页面状态保留,刷新后依然处于锁定。解锁需输入当前账号密码,请求 POST /erupt-api/verify-pwd,该接口复用登录校验(含失败计数、登录锁定与 LoginProxy),但不会签发新 Session。锁屏入口对租户会话隐藏。
重置密码
列表行操作提供重置密码,管理员可直接为用户设置新密码。用户自己修改密码的入口在右上角头像菜单,可通过 erupt-app.reset-pwd 关闭;开启 erupt-app.reset-pwd-prompt 后,仍在使用初始密码的用户每次登录都会被提醒修改。
2.3.0 起,无论是用户自行修改还是管理员重置,密码变更后该账号的其它所有 Session 都会被注销,只有发起修改的当前会话继续有效,持有旧密码的人即刻失去访问。
实践建议
- 生产环境首次启动后立即修改默认账号
erupt / erupt的密码,或通过erupt.upms.default-account/default-password指定初始值。 - 管理员账号建议全部绑定 MFA;运维、对接类账号配置 IP 白名单与有效期。
- 管理员账号尽量少,日常操作使用普通角色账号,便于操作日志追溯。
贡献者
 YuePeng